Злоумышленники взломали «Твиттер» крупнейшего агрегатора данных CoinGecko и разместили в посте фишинговую ссылку, ведущую на вредоносное ПО – дрейнер кошелька. Об этом сообщил пользователь платформы @IamNomad.

Спонсорский материал
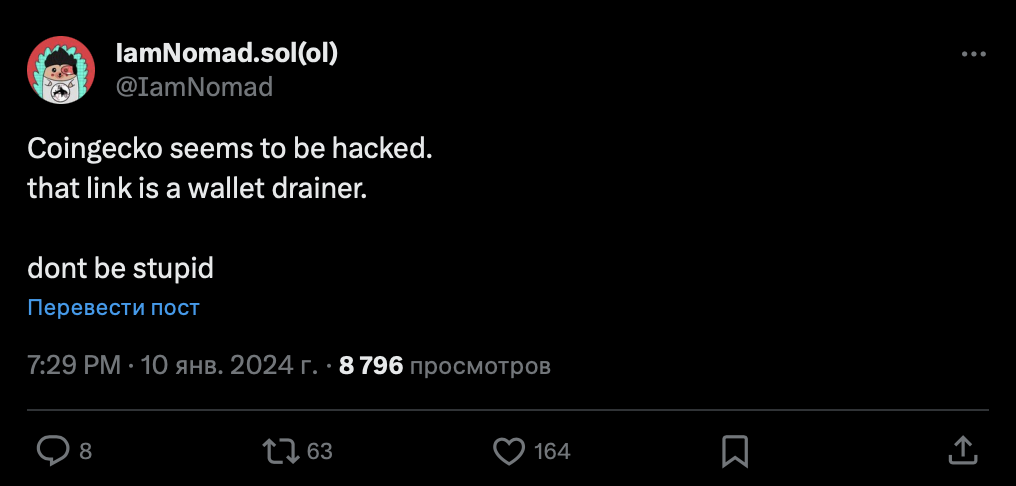
Источник: «Х/Твиттер»

По состоянию на момент написания команда CoinGecko не сделала никаких заявлений. Редакция BeInCrypto следит за обновлениями информации.

Отказ от ответственности

BeInCrypto придерживается принципов непредвзятой и прозрачной журналистики. Данная новостная статья призвана предоставить точную и актуальную информацию. Тем не менее читателям рекомендуется самостоятельно проверять факты и консультироваться со специалистом, прежде чем принимать какие-либо решения на основании данного материала. Обращаем ваше внимание, что наши Условия использования, Политика конфиденциальности и Отказ от ответственности были обновлены.

Спонсорский материал